KNX 线路耦合器 Secure
连接两个 KNX TP 网段:覆盖主组 0 至 31 的扩展过滤表、KNX Data Secure 路由、Security Proxy 与 Segment Coupler。2 个模数,可作线路耦合器、区域耦合器或中继器。
下载
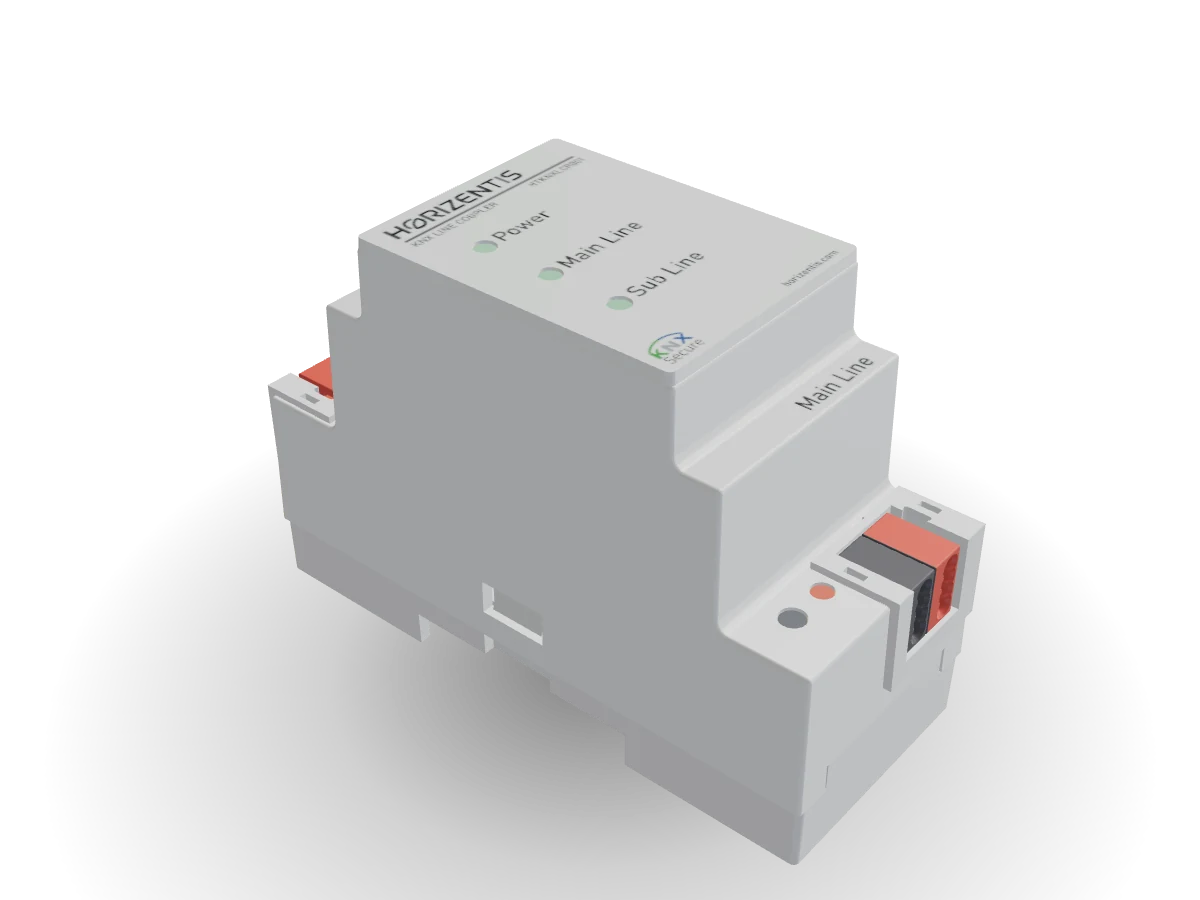
HTKNXLCR001 连接两个 KNX TP-1 网段,并逐条判断哪些报文可以越过边界。正是这个部件把一条庞大的总线变成结构化的工程:属于某条线路的流量留在本线路,每条线路拥有自己的电源和自己的 64 台设备,建筑某一处的故障不再把整个系统一起拖垮。同一台设备可作为线路耦合器、区域耦合器或中继器使用,并在 2 个模数的导轨式外壳中提供 KNX Data Secure、Security Proxy 与 Segment Coupler 支持。
一台设备,三种角色
没有跳线,也没有模式参数。设备究竟是什么,由您在 ETS 中分配的物理地址决定:x.y.0 使其成为线路 x.y 与其主线之间的线路耦合器,x.0.0 使其成为主线 x.0 与主干线之间的区域耦合器,而设备号不为零的地址则使其成为线路内部的中继器。因此做工程设计时,主干线永远不需要订购与线路不同的型号。
覆盖主组 0 至 31 的扩展过滤表
耦合器之所以能降低总线负载,而不只是把线缆延长,原因就在过滤表。ETS 根据工程中的组地址关联生成过滤表并写入设备,而本机搭载的是扩展版本:8 KB,覆盖完整的组地址范围,即主组 0 到 31,而不仅是低 14 组。把高位区段用于中央功能的工程,仍然可以在其下方进行真正的过滤,而不必把一切盲目转发。
两个方向分别设置的路由
Sub → Main 与 Main → Sub 在 ETS 中是两页彼此独立的参数。对每个方向,您可以选择两个地址区段内的组报文如何处理(过滤、转发或阻断)、物理地址报文如何处置、广播是否越过边界、发出侧线路是否重发未确认的报文,以及耦合器在接收侧线路上如何应答。一套工程可以向上严格过滤、向下保持开放,或者反过来,无需折中。
无需绕路的 KNX Data Secure
安全报文原样转发,过滤依旧有效,因为安全报文中的组地址并未加密。普通的安全路由不需要启用任何选项,也不需要输入任何密钥。耦合器本身就是安全设备:它与 ETS 之间的管理连接可用其设备证书加以保护,因此仅仅接触到总线的人无法更改过滤表和路由参数。设备支持扩展帧,这正是安全调试与长属性服务所需要的。
面向混合工程的 Security Proxy
安全设备与非安全设备无法共用一个组地址:一方持有密钥,另一方没有。这正是改造工程中的日常难题——某一层翻新,建筑的其余部分保持原样。Security Proxy 在耦合器上解决了它。ETS 写入一张需要转换的组地址表,对表中的地址,耦合器在两个世界之间双向转换,其余地址照常转发。
代理表可容纳 1000 个组地址,另有 250 个安全物理地址,用于保存所校验发送方的序列号。这个容量足以让边界顺着建筑本身的划分走,而不必把一次迁移硬塞进寥寥几个地址里。
用于线路内受保护区段的 Segment Coupler
段耦合器把一条逻辑线路划分为受保护的网段。它不是从区域号和线路号推导物理地址报文的转发方向,而是依据一张设备地址过滤表,表中记录哪些设备号位于次级网段。因此可以在一条已经投运的线路内部建立安全区段,无需重新编号。段耦合器与 Security Proxy 工作方式需配合 ETS 6 数据库使用。
电气隔离与主线供电
两侧由电容式数字隔离器实现电气隔离,一侧网段上的干扰不会经由耦合器窜入另一侧。设备仅由主线供电,无需辅助电源。每个网段保留各自的 KNX 电源,这正是线路能够独立维护的前提。
从正面即可读取的诊断
印刷面板上的三只 LED 显示主线与子线的总线电压与通信状态,网段失效在有人打开笔记本电脑之前就能看见。编程按钮及其 LED 位于主线端子腔内。物理地址也可以通过设备序列号分配,无需按键——对于已经装在盖板后面的耦合器,这一点很重要。在 ETS 中,设备信息对话框会回读设备内实际保存的路由设置以及过滤表的内容。
两套 ETS 数据库
共发布两套产品数据库。ETS 6 数据库(应用程序 0001)涵盖全部功能,包括 Security Proxy 与 Segment Coupler,适用于 ETS 6.1 及以上版本。ETS 5 数据库(应用程序 0002)自 ETS 5.7.7 起可用,把同一硬件配置为带 Data Secure 路由的标准耦合器。两者都带有英语、土耳其语、德语、意大利语和西班牙语的上下文帮助,让参数页面以安装者自己的语言呈现。
线路耦合器在哪里体现价值
当一条线路即将超过 64 台设备时,当某一层或某个区段需要在别处施工时继续工作时,以及当总线负载已经表现为开关延迟时。对于靠不断加设而长大的工程,耦合器也是最干净的答案:与其是一条每分钟上千条报文的长线路,不如是若干条只交换真正共享内容的线路。
常见问题
KNX 线路耦合器有什么作用?
它连接两个 KNX TP 网段,只转发与另一侧有关的报文。组报文会与 ETS 生成的过滤表比对,物理地址报文按拓扑转发,其余一切留在原本的线路上。结果是更低的总线负载、每条线路独立的电源,以及只停留在局部的故障。
线路耦合器、区域耦合器和中继器有什么区别?
对本设备而言,只在于物理地址。x.y.0 形式的地址使其成为线路耦合器,x.0.0 使其成为区域耦合器,设备号不为零的地址则使其成为中继器,双向放行物理地址报文。中继器延长一条线路,耦合器则新建一条线路。
过滤表是怎样生成的?
ETS 依据工程中的组地址关联推导。当某个耦合器位于发送该地址的设备与接收该地址的设备之间时,这个地址就会写入该耦合器的表中。在 ETS 5 中还可以用 Pass through Line Coupler 选项强行加入某个地址;ETS 6 只根据关联推导,因此尚无关联的地址通常通过在相关线路中添加一个虚拟设备来预留。
耦合器支持 KNX Data Secure 吗?
支持。安全报文原样通过,由于目标组地址未加密,过滤表依然生效。耦合器还可凭自身的设备证书接受来自 ETS 的安全管理。
安全设备与非安全设备可以共用一个组地址吗?
不能直接共用,因为一方持有组密钥而另一方没有。借助本耦合器的 Security Proxy 则可以:耦合器为您列出的组地址保管密钥,并在安全与非安全之间双向转换,最多 1000 个地址。
需要哪个版本的 ETS?
使用 ETS 5 数据库需要 ETS 5.7.7 或更高版本,使用 ETS 6 数据库需要 ETS 6。Security Proxy 与 Segment Coupler 需要 ETS 6 数据库以及 ETS 6.1 或更高版本。
设备如何供电?主线断电会怎样?
它从主线取电,不需要单独电源。若主线失压,耦合器停止工作,不再有任何报文越过边界,而子线上的设备仍可在本地相互通信。
一套工程最多能有多少设备和线路?
每个线路网段 64 台设备,每个区域最多 15 条线路由线路耦合器连接,最多 15 个区域由区域耦合器接入主干线。一条报文最多可穿过六个耦合器,这是路由计数器设定的上限。